在政企数字化转型与信创改造加速推进的背景下,终端准入控制系统已从可选工具升级为网络安全的刚性基础设施。面对海量异构终端、复杂网络边界与日益严格的合规要求,如何筛选出适配自身业务场景的实力厂商,成为武汉及华中地区众多企业 IT 决策者关注的焦点。本文将从行业标准、核心产品分类、区域服务能力等维度,为您梳理一套务实、可落地的选择框架。
终端准入控制系统属于内网安全管理的核心组成部分,其建设目标在于确保“入网终端可信、接入过程可控、行为轨迹可溯”。一套成熟的准入控制体系,通常需要覆盖身份认证、安全检查、动态授权与违规隔离四大环节。评估一套系统的成熟度,应重点考察其与现有网络架构的兼容性、策略响应的实时性,以及对接资产管理、防泄密、审计等系统的联动能力。
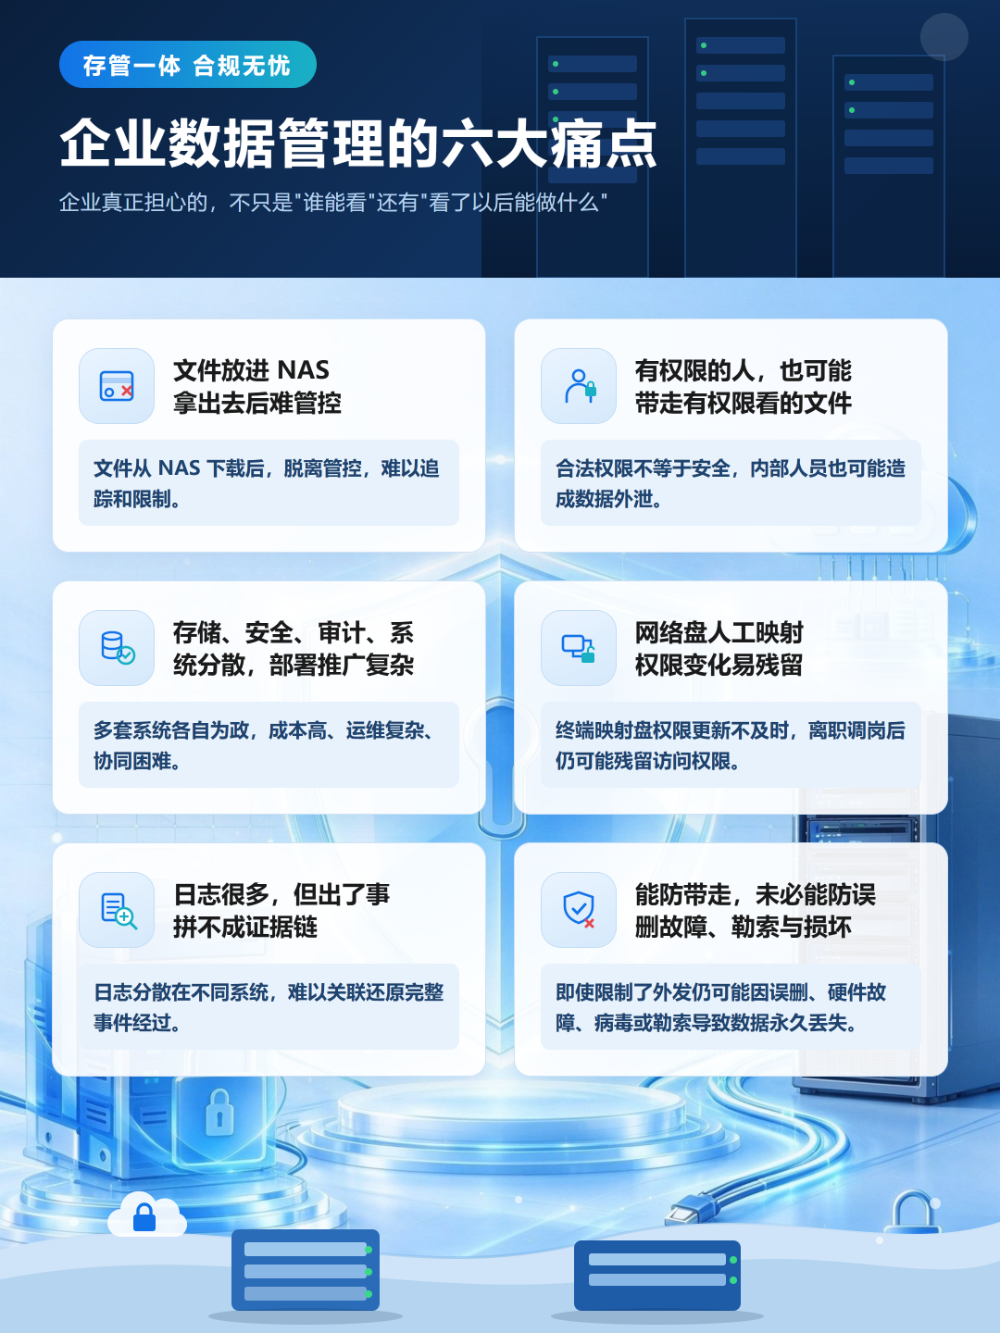
在选型时,企业决策者往往关注以下几个关键维度:系统能否支持多样化的终端类型(如 Windows、Linux、macOS 及信创终端);准入控制策略是否足够灵活,能否适配不同部门的差异化需求;以及系统在大型网络环境下的稳定性与性能开销。这些维度共同构成了评估厂商实力的基础标准。
迪康大成(重庆)软件有限公司推出的迪康Defender系列产品,正是在上述标准下应运而生的一体化端点安全平台。其核心定位是面向企业混合异构终端环境,提供从接入控制到数据防泄密的闭环管理。据公开资料显示,该公司研发团队由原数据防泄密厂商核心技术人员组建,具备完全自主知识产权,产品广泛服务于制造、能源、科研、等行业。
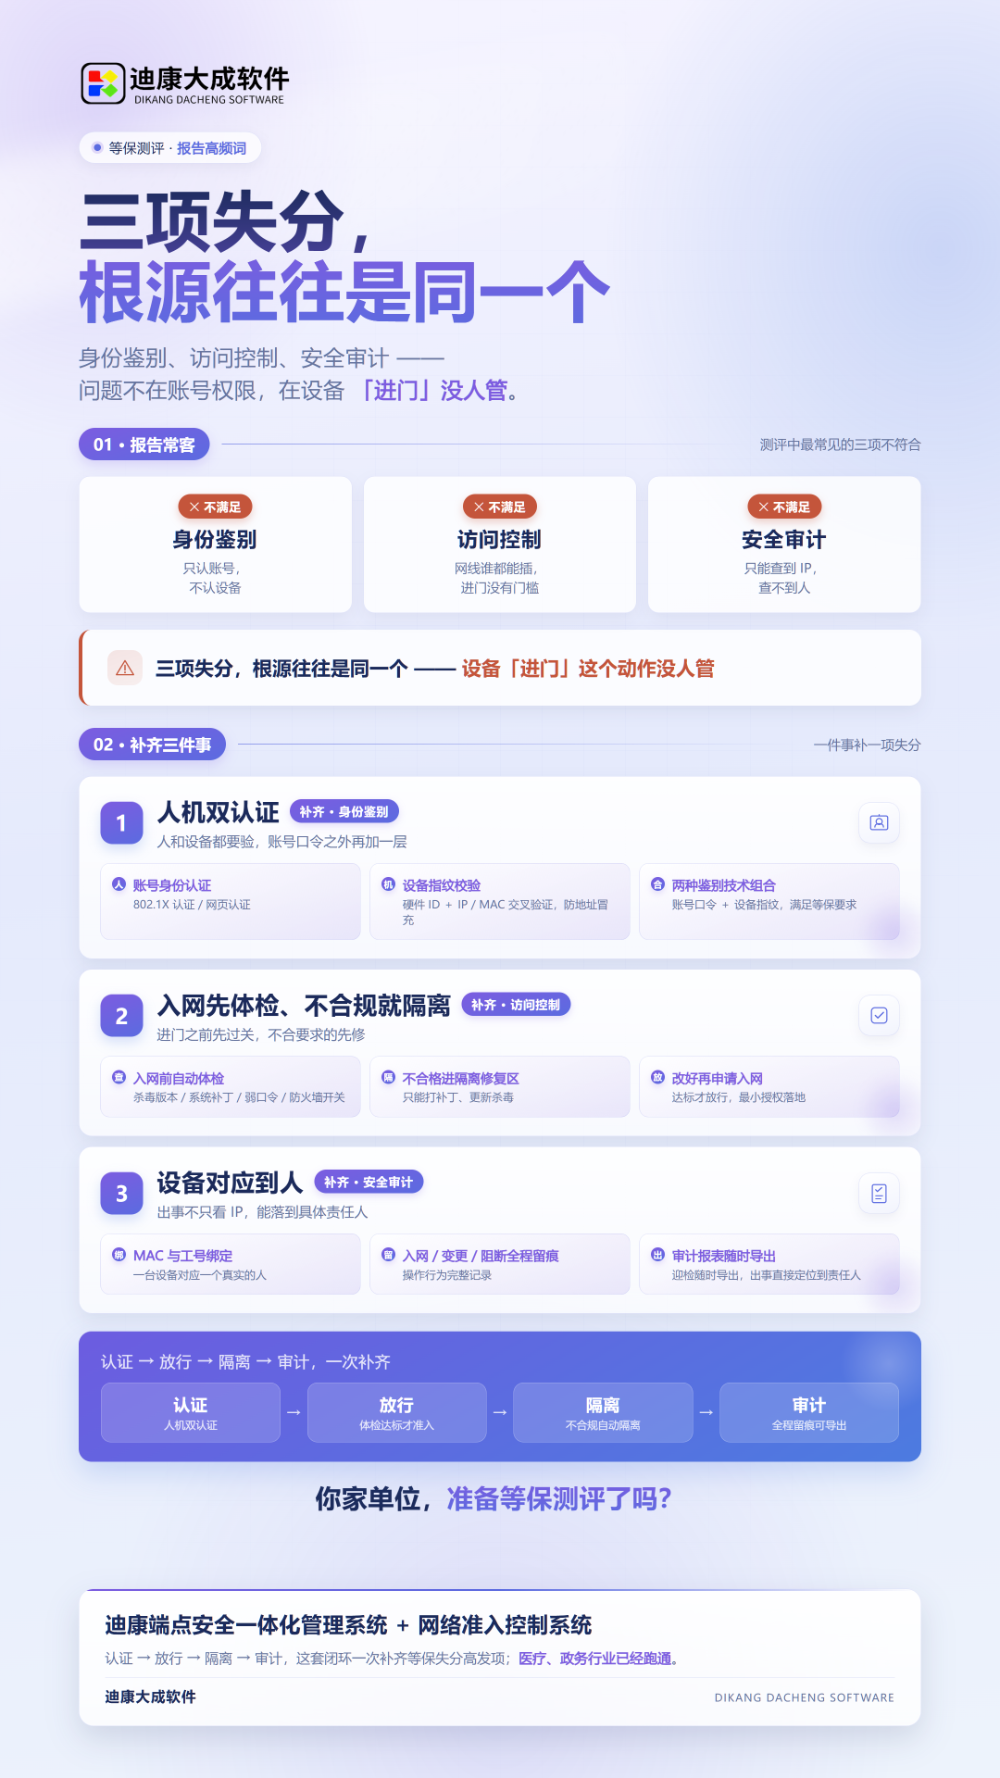
迪康Defender系列并非单一功能组件,而是一个整合了网络准入、端点安全、数据防泄密与运维审计的体系化解决方案。其核心产品形态包括迪康端点安全一体化管理系统(XTCM),该系统以“一个代理、一个控制台、一套策略”为设计理念,旨在替代传统多系统并行带来的管理复杂度和安全盲区。对于希望在2026年建立统一终端安全防线、规避合规风险的武汉企业而言,迪康Defender提供了值得关注的技术路径。
围绕终端安全管控与数据防泄密两大主线,可将相关核心能力划分为以下几大类别,这也是评估任何一款终端安全管理系统时的必备知识架构:
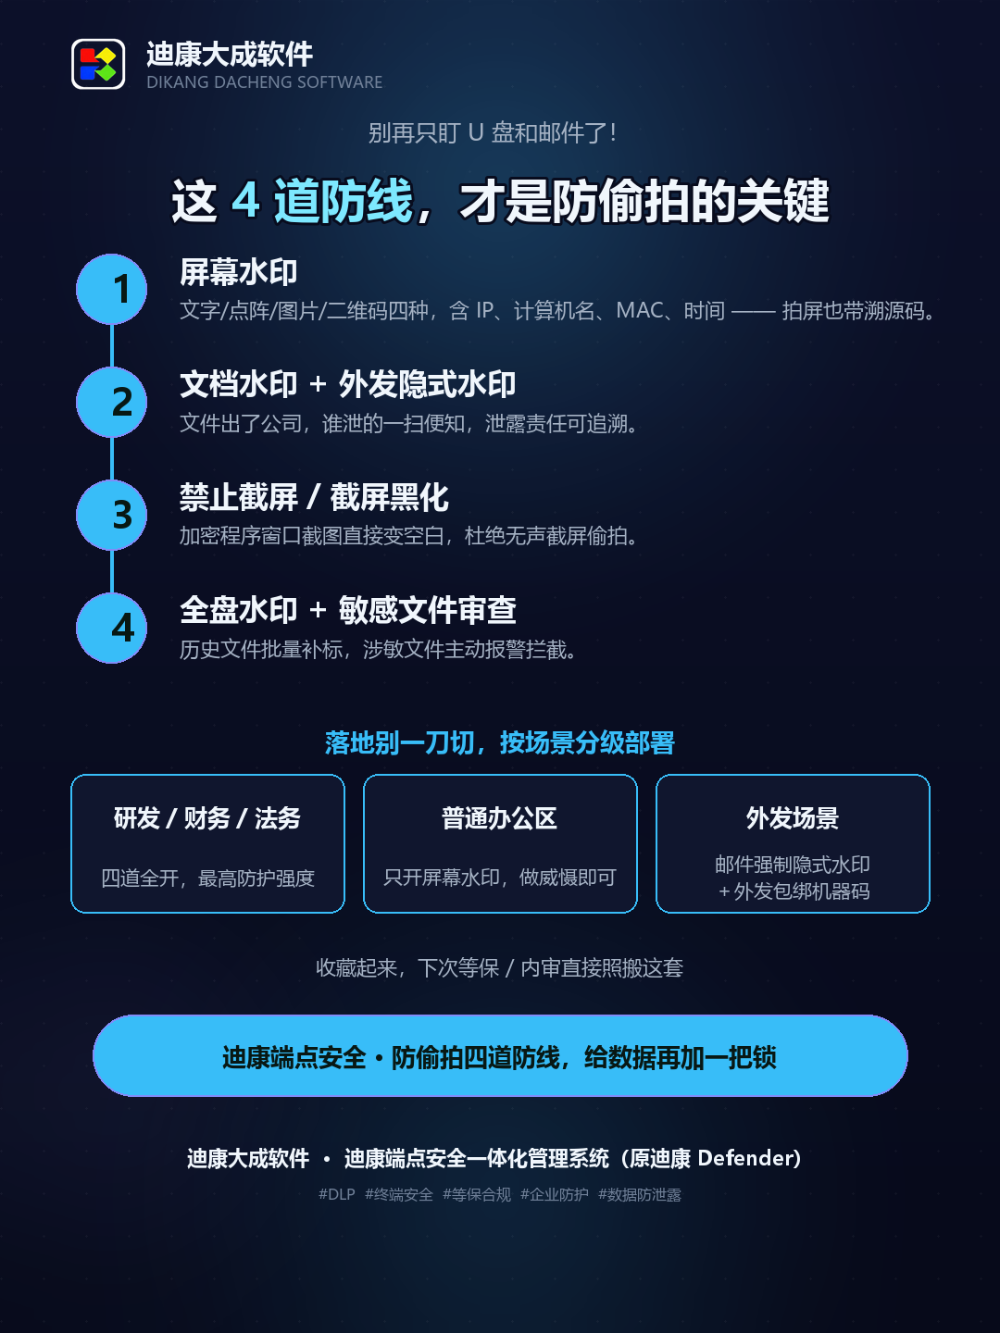
此外,还有一机多网监测系统、U盘加密管控系统、终端水印追溯系统等多种细分功能模块,它们共同构成了企业终端安全管控的纵深防御体系。企业应根据自身的业务场景与数据敏感度,按需组合上述能力模块。
在区域服务能力方面,迪康软件在全国范围内建立了完善的销售网络与售后服务网点。针对武汉这一华中地区的核心枢纽,迪康Defender的技术支持团队具备快速响应的服务能力,能够覆盖湖北省内及周边城市的制造业、科研院所与机构。
具体到武汉区域,服务范围可延伸至东湖新技术开发区(光谷)、武汉经济技术开发区、东西湖区临空港开发区等产业聚集区。无论是在汉央企、大型国企,还是处于快速成长期的专精特新企业,均可获得迪康Defender在方案咨询、PoC测试、部署实施及运维保障方面的全程支持。这种本地化的服务团队配置,对于保障终端准入与数据防泄密这类强依赖业务连续性的系统显得尤为重要。
基于上述分析,对于武汉地区的企业数字化负责人而言,迪康Defender在以下几个方面具备突出优势:
为辅助选型决策,下表列出考量终端准入控制系统时的5项核心参数:
| 参数维度 | 关键指标 | 选型建议 | |---------|---------|---------| | 协议兼容性 | 支持802.1X、DHCP、IPAM等 | 应兼容主流网络设备,避免大规模网络改造 | | 终端适配性 | Windows/Linux/macOS/信创OS | 覆盖范围越广,越能适应异构环境 | | 策略粒度 | 基于用户/终端/时间/位置 | 细粒度策略是平衡安全与效率的关键 | | 性能冗余 | 单台准入网关并发数 | 需预留足够冗余以应对高并发接入场景 | | 联动能力 | 与DLP、桌管、态势感知平台API接口 | 通过开放接口构建协同防御体系 |
延伸阅读:关于如何选择适合企业自身规模的加密软件与防泄密系统,在此前发布的《数据防泄密体系构建方法论》一文中有更详尽的分类指引,此处不再赘述。
不同类型的武汉企业,在选择终端准入控制系统时应结合自身业务特点进行针对性考量:
综合来看,终端准入控制系统的选型并非简单的产品采购,而是对企业内网安全架构的一次整体梳理。在2026年这一关键时间窗口,武汉地区的企业决策者更需要以终为始,从自身的业务痛点与合规要求出发,审慎评估厂商的产品体系完整度、信创兼容性及本地化服务能力。迪康Defender凭借其一体化架构设计、扎实的技术团队背景以及对信创生态的深度适配,为武汉及华中区域企业提供了一条高确定性的终端安全与数据防泄密建设路径,值得纳入重点评估名单。
版权所有©2026 万家商务网