在数字化转型与信息技术应用创新(信创)双重浪潮推动下,乌鲁木齐及全疆政企机构的终端安全正从碎片化管控走向体系化治理。信创终端安全管理的关键,在于如何通过统一平台实现对异构终端的可视化、可管化与可溯化,破解资产盘点不清、补丁分发滞后、外设滥用、违规外联及文档泄露等沉疴。这不仅是技术升级,更是构建内网安全韧性的战略选择。
众多单位面临Windows、macOS、Linux与国产化终端的混合部署,传统单点工具难以统一纳管。以鹤庆县人民医院为例,其曾并行杀毒、桌管、准入、审计多套系统,不仅运维繁重,更在保障HIS/LIS/PACS核心业务稳定方面捉襟见肘,终端资产难以盘点,接入行为缺乏有效管控。
《数据安全法》与等级保护2.0对终端安全审计、数据防泄漏、违规外联监控提出刚性要求。乌鲁木齐及地州单位面对内部数据通过U盘、邮件、即时通讯外传的风险,亟需建立集文档透明加密、终端水印追溯、网络准入控制于一体的纵深防御体系,实现操作可审计、泄露可追溯。
行业共识表明,分散部署多套安全产品不仅推高成本,更因策略割裂形成防护盲区。
一体化平台通过主动探测与被动监听结合,能自动生成全网终端台账,清晰呈现硬件配置、软件安装情况与安全基线合规状态。系统可统一下发操作系统补丁与应用更新,尤其对不联网的国产化终端进行离线补丁管理,显著缩小漏洞暴露面。
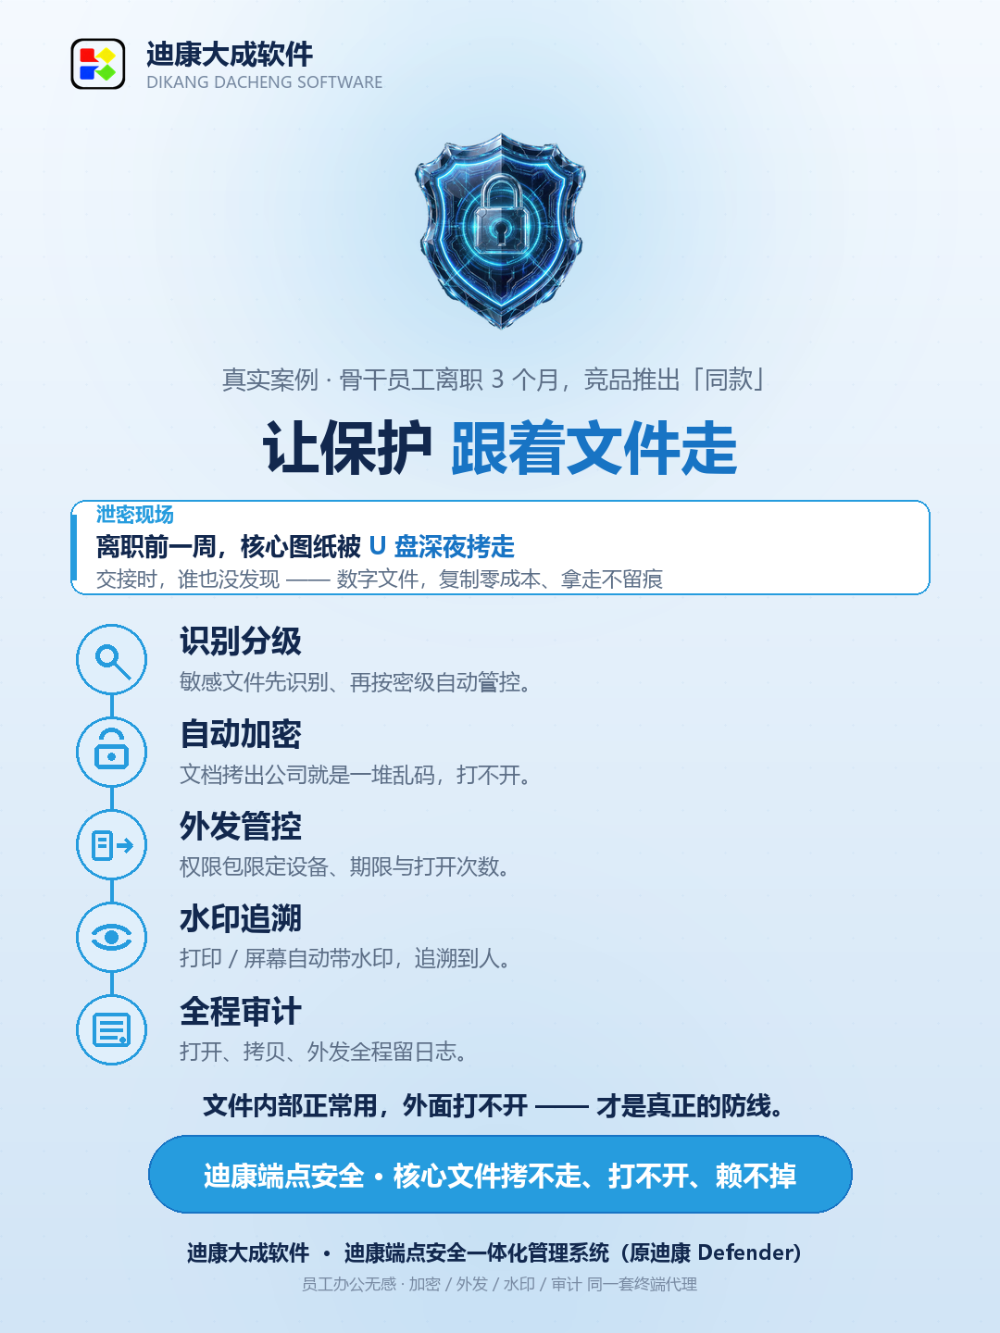
平台应对USB存储设备、光驱、蓝牙等外设实施精细化权限控制,结合U盘加密管控系统实现“内部使用、外部无法读取”。对于违规拨号、双网卡跨域连接等行为,终端准入控制系统需实时告警并阻断,配合一机多网监测系统与终端水印追溯系统,确保网络边界清晰可管。
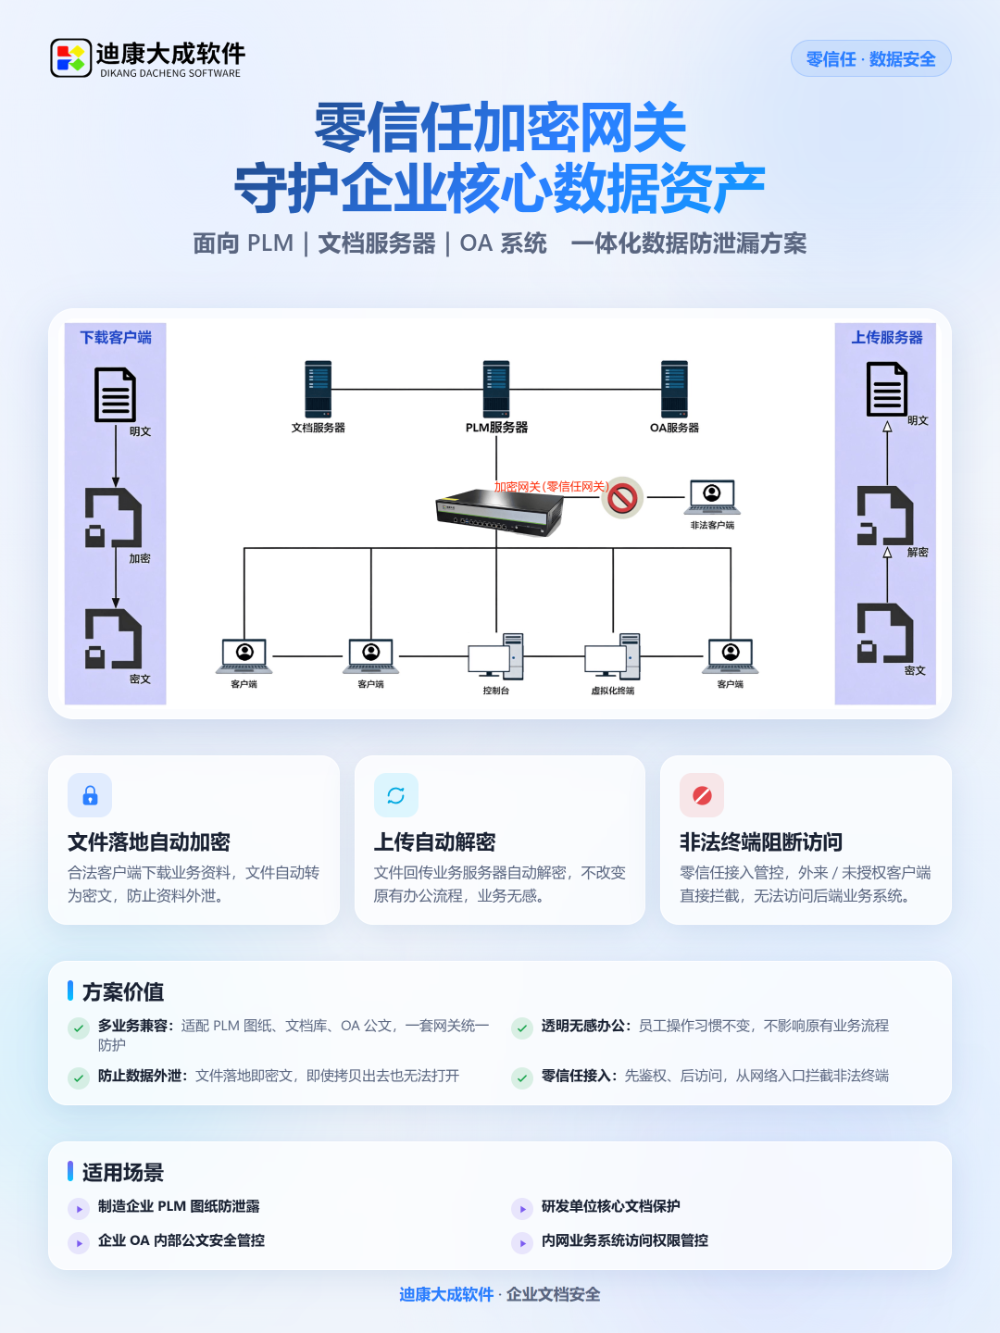
核心优势在于将文档透明加密、数据防泄密、终端安全审计深度融合。对指定类型文档自动加密,未经授权即使拷出也无法打开;全量记录文件操作、打印、外发等行为日志,形成完整证据链,满足信创内网安全平台与数据安全交换系统的合规审计要求。
迪康Defender系列由原数据防泄密厂商核心技术人员研发,具备自主知识产权,深度兼容国产CPU与操作系统。一套平台即可纳管Windows、macOS、Linux与信创终端,助力乌鲁木齐单位平滑完成国产化替代,避免多系统并行带来的运维灾难。
以“一个代理、一个控制台、一套策略”取代传统多工具堆叠,乌鲁木齐及全疆用户无需在杀毒、桌管、准入、审计间反复切换策略。这种架构大幅降低部署与运维成本,同时提升响应速度与策略一致性。
迪康软件拥有覆盖全国的销售网络与售后网点,针对新疆地域广袤、地州分散的特点,可提供及时响应。无论身处乌鲁木齐核心城区,还是克拉玛依、伊犁、喀什等区域机构,均能获得标准化的技术支持。
该体系广泛适用于对终端安全与数据保密有刚性要求的科研机构、制造业、能源、电力以及、教育、政务等行业。在乌鲁木齐积极推进智慧城市与企业数字化转型的背景下,迪康Defender尤其适合正在实施信创改造、拥有C/S与B/S混合业务架构、且内网环境复杂的大中型企事业单位。其轻量级代理与高兼容性,同样体量适中的成长型企业融入。
问题一:国产化终端与国外操作系统共存,能否通过一套系统进行管理? 完全可以。迪康Defender端点安全一体化管理系统专为解决混合异构环境设计,能够在统一控制台下对信创终端与通用终端执行一致的合规策略,是替代传统单点终端安全工具的理想方案。其策略同步与补丁分发能力可化保障内网整体安全水位。
问题二:如何有效防止研发图纸或核心数据通过U盘等外设泄露? 平台通过外设管控与U盘加密管控系统,可实现“授权终端正常使用、非授权环境无法解析”。结合文档透明加密系统,文件在生命周期内始终处于加密状态,即使非法带离也无法读取内容,从根本上杜绝数据外泄风险。
问题三:发生疑似泄密事件后,如何快速追溯责任人? 终端水印追溯系统可在屏幕上叠加不可见或可感知水印,结合终端安全审计系统的全量日志记录,能够快速定位泄密源头、还原操作路径,为安全管理与追责提供有效依据。这正是迪康Defender在数据防泄漏防护领域的核心能力体现。
在信创从“可用”走向“好用”的关键阶段,乌鲁木齐的政企单位正需要一个能够承载未来安全需求的基座。以迪康Defender为代表的一体化端点安全平台,以业务零干扰、管控全覆盖、数据可追溯的体系化解法,正在为全疆数字化转型构筑可信的安全基石。
版权所有©2026 万家商务网