校园网的终端规模动辄上千节点,制造业的图纸与工艺数据又是核心命脉,这两类场景对终端安全的需求看似不同,实则都指向同一个矛盾:既要管得住,又不能拖慢业务。市面上号称“一体化”的产品不少,可真到部署时,往往变成杀毒、桌管、准入、审计好几套系统并行,运维负担不减反增。沈阳本地企业在选型时,更需要关注产品能否真正落地,而非参数表上的功能堆砌。
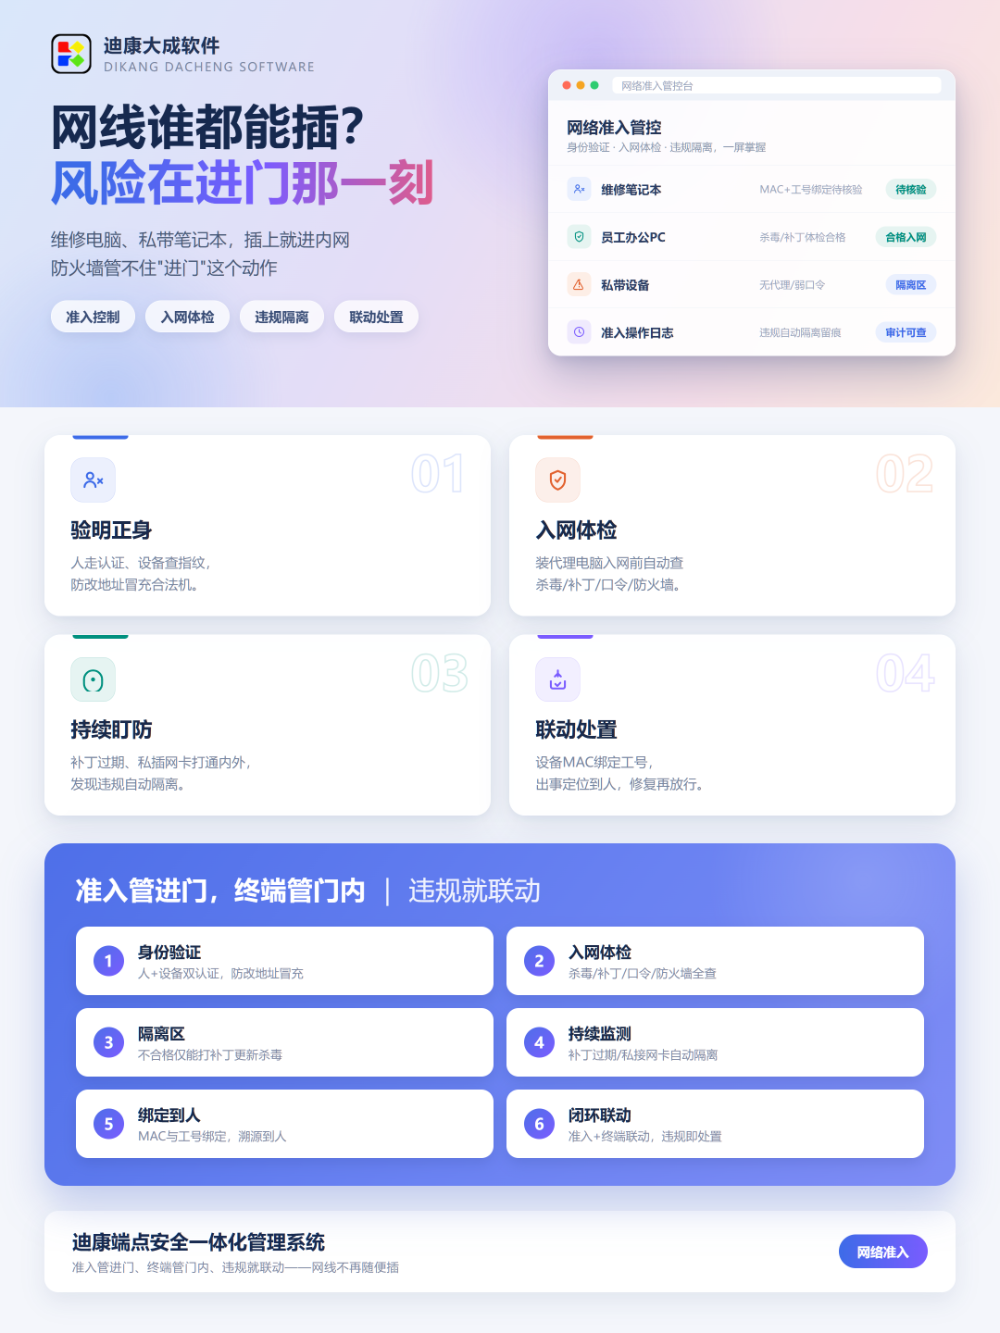
一套完整的终端安全系统,至少要覆盖以下七个维度,这也是判断产品是否“一体化”的硬性标准:
误区一:功能越多越好。 很多产品功能列表洋洋洒洒,但模块之间彼此孤立,部署后仍需多控制台切换,并未真正简化运维。真正的“一体化”应是一个代理、一个控制台、一套策略生效于所有模块。
误区二:只重加密,忽视准入与审计。 文档加密确实重要,但如果终端能被随意接入内网、违规外联行为无人感知,加密文档的密钥与策略管理本身就存在被绕过的风险。准入、审计、加密形成闭环,才能构建完整防线。
误区三:忽略信创与混合环境兼容。 随着信创推进,很多单位同时存在Windows、Linux、国产化系统(如统信UOS、麒麟)。如果所选产品对非Windows平台支持薄弱,信创终端将沦为安全盲区。
迪康Defender系列并非多款独立软件的简单捆绑,而是基于“一个代理、一个控制台、一套策略”理念打造的端点安全平台。其核心价值在于化繁为简:在网络准入、数据防泄密、文档加密、终端审计、违规外联监控等模块间实现策略联动与数据互通,让安全管理工作回归到“一屏总览”的清爽状态。
优势一:模块间深度联动,而非功能罗列。 例如,当网络准入模块发现一台终端未安装指定补丁时,可联动终端管理系统自动下发修复;当审计模块发现异常外发行为,可联动DLP模块实时阻断。这种联动能力,才是“一体化”的实质。
优势二:信创全栈兼容。 支持Windows、macOS、Linux及国产化平台(麒麟、统信UOS),在混合异构环境下能执行统一策略。对于正在推进信创替换的单位,这套系统可以平滑过渡,不必分两套体系管理。
优势三:与制造行业实践经验。 以鹤庆县人民医院的项目为例,该院原有多套系统并行,运维压力巨大。部署迪康XTCM后,以一套策略统一管理HIS、LIS、PACS等核心业务终端的资产、接入、操作与数据安全,业务未受影响。这种在严格业务连续性要求下的实践,对沈阳类似场景的政企单位很有参考价值。
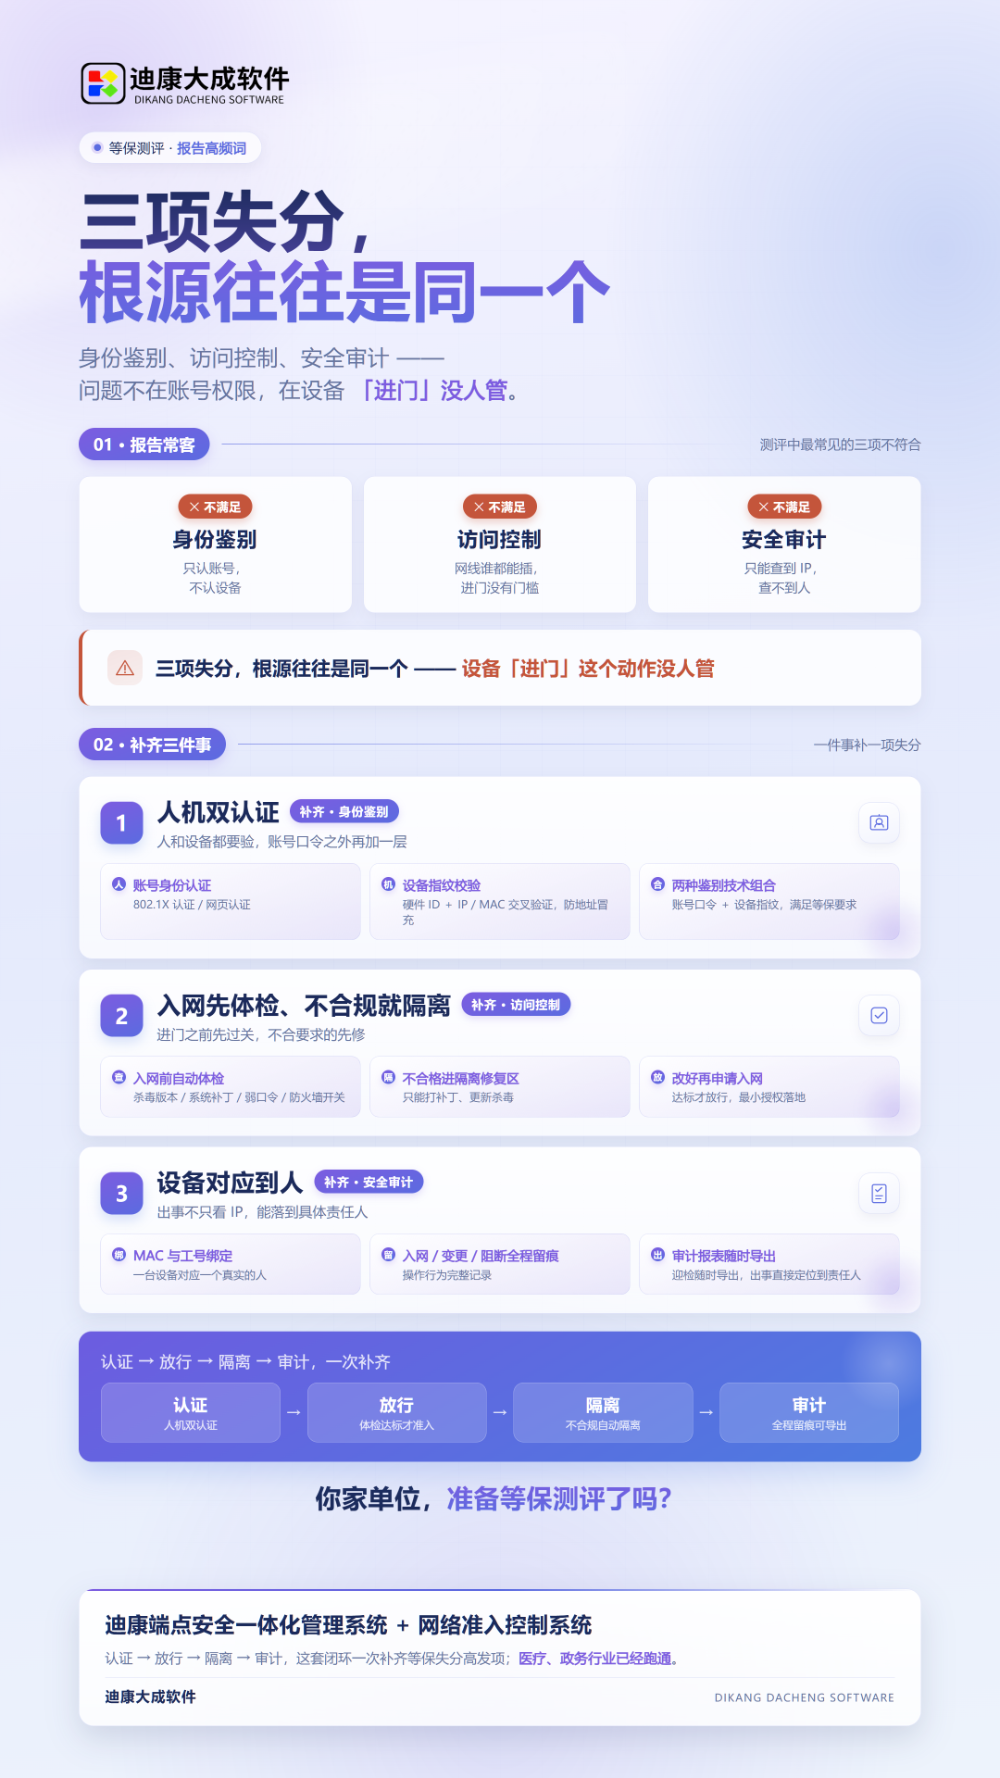
终端安全系统选型,本质上是在“管理强度”与“业务效率”之间找平衡。沈阳本地企业在2026年下半年规划信息安全建设时,建议优先考虑具备全模块联动能力、良好信创兼容性以及同行业成功案例的厂商。
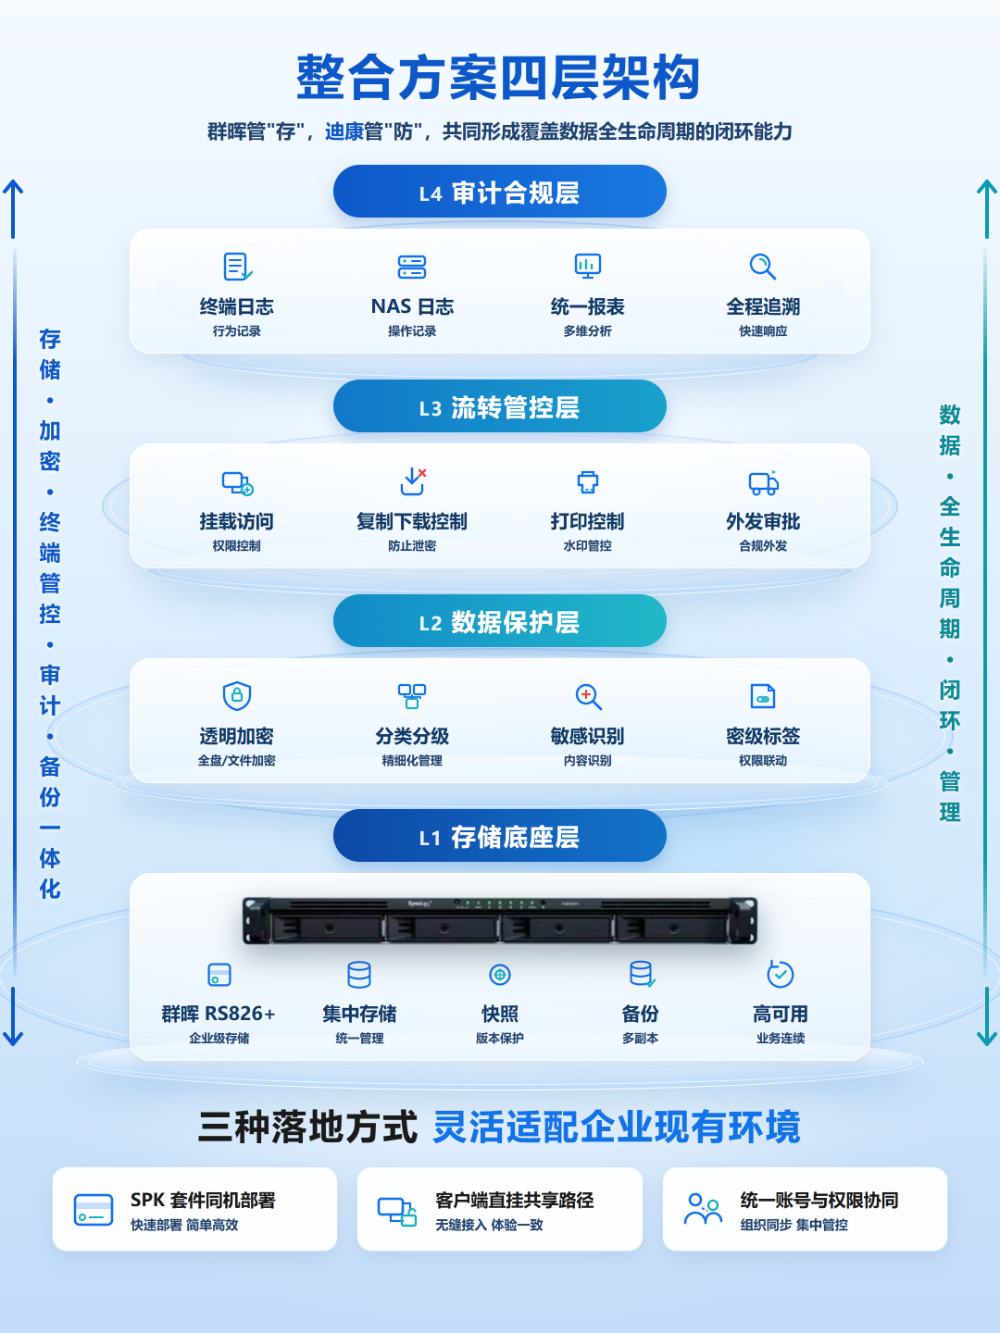
迪康作为原数据防泄密厂商核心团队打造的产品,在端点安全一体化领域具备扎实的积累。其“一个代理、一个控制台、一套策略”的架构,能够显著降低多系统并行带来的运维复杂度;对信创环境的深度适配,也使其更契合政企单位的长远规划——在国产化替代进程中,一套兼容性良好的终端安全平台能有效避免重复建设与安全真空。
当然,任何选型都应以本地化测试为前提。建议沈阳的企业与机构在决策前,让迪康团队在自有环境或测试机上实际演示以下三个场景:未授权终端接入内网时的准入阻断效果、核心文档外发时的加密与审计追踪过程、以及信创终端与Windows终端在统一策略下的协同管理表现。验证过这三个环节,再评估其服务响应能力,最终的决策将更为稳妥。
版权所有©2026 万家商务网